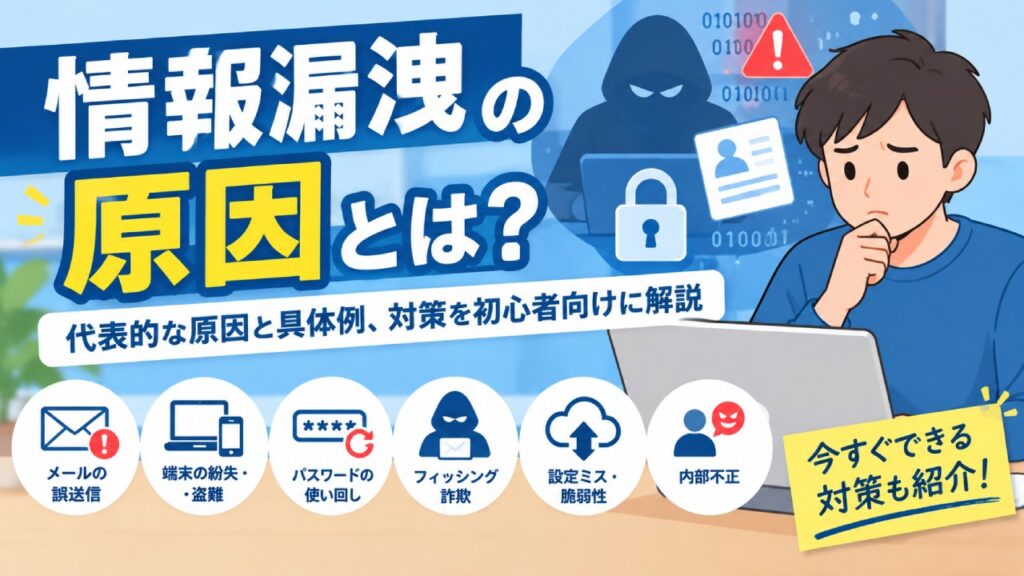
「情報漏洩」という言葉をニュースなどで見かけることがありますが、なぜ情報漏洩は起こるのでしょうか。
情報漏洩の原因は、ハッカーによるサイバー攻撃だけではありません。
人的ミスや内部不正など、さまざまな原因があります。
特に最近は、企業が保有する顧客情報や従業員情報だけでなく、クラウドサービスなどに保存されたデータが狙われるケースもあります。
この記事では、情報漏洩が起こる主な原因を初心者向けにわかりやすく解説します。
情報漏洩を防ぐための基本的な対策も紹介するので、ぜひ参考にしてください。
情報漏洩とは?
情報漏洩の原因を解説する前に、まずは「情報漏洩とは何なのか」を見ていきましょう。
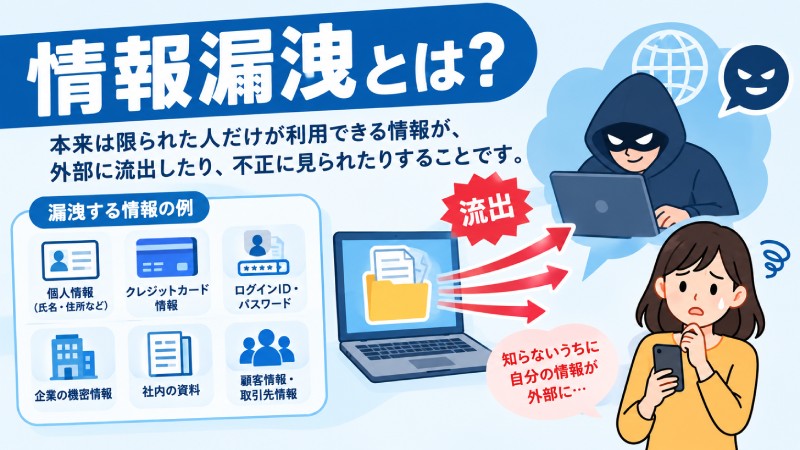
情報漏洩とは、本来は限られた人だけが利用できる情報が、外部に流出したり、不正に見られたりすることです。
例えば、企業が保管している顧客の氏名や住所、電話番号、メールアドレスなどが第三者に知られてしまうと、情報漏洩にあたります。
漏洩する情報には、次のようなものがあります。
情報漏洩が発生すると、本人への被害だけでなく、企業の信用低下や損害賠償などにつながる可能性があります。
わかりやすく日常に例えると、「秘密を知られてしまう」ようなものでしょうか。
例えば「Aさんのことが好き」ということを友達のB君に話したとします。
これは2人だけの秘密として話したのに、B君はC君に漏らしてしまいました。これが情報漏洩です。
情報漏洩の原因
情報漏洩の原因は、大きく分けると「人的ミス」「サイバー攻撃」「機器やデータの管理ミス」「内部不正」などがあります。
ここでは代表的な原因を見ていきましょう。
人的ミス
情報漏洩の原因で最も多いのが「人的ミス」によるものです。
代表的なもので以下のようなケースがあります。
例えば、顧客情報が記載されたファイルを添付したメールを、誤って別の相手に送ってしまうケースがあります。
メールアドレスの入力間違いや、宛先の選択ミスなど、単純な操作ミスでも情報漏洩につながります。
あなたも以下のような経験が1度はあるのではないでしょうか。
誰しもが情報漏洩を行ってしまう可能性があることを知っておいてください。
パスワードの使い回し
同じパスワードを複数のサービスで使い回すことも危険です。
例えば、あるWebサービスからパスワードが漏れてしまった場合、そのパスワードを別のサービスでも使用していると、不正ログインされる可能性があります。
不正ログインとは、本人ではない第三者が、IDやパスワードなどを使ってサービスに侵入することです。
サービスごとに異なるパスワードを設定し、可能であれば多要素認証も利用することが重要です。
パスワードが複数あると、どれがどれかわからなくなるので同じにしたい気持ちはわかります。
しかしながら、ずさんな管理で大切な情報が漏洩する場合があることを知っておいてください。
フィッシング詐欺
フィッシング詐欺も情報漏洩につながる代表的な原因です。
フィッシングとは、銀行やショッピングサイト、企業などを装った偽のメールやWebサイトを使って、IDやパスワードなどの情報を盗み取る手口です。
例えば、
などのメールを送り、偽サイトへ誘導するケースがあります。
メールに書かれたリンクを安易にクリックせず、公式サイトや公式アプリから確認する習慣をつけましょう。
システムの脆弱性をついたサイバー攻撃
システムの「脆弱性(ぜいじゃくせい)」とは、コンピューターやソフトウェアなどに存在するセキュリティ上の弱点のことです。
脆弱性が放置されていると、攻撃者に悪用され、システムへ不正に侵入される可能性があります。
その結果、保存されている顧客情報や機密情報などが盗まれることがあります。
そのため、OSやソフトウェアを最新の状態に保ち、セキュリティ更新プログラムを適用することが重要です。
従業員による不正
情報漏洩は、外部からの攻撃だけで起こるわけではありません。
従業員などの組織内部にいる人が、意図的に顧客情報を持ち出したり、会社の機密情報を外部へ渡したりするケースもあります。
また、悪意がなくても、社外へファイルを持ち出したり、個人のクラウドサービスへデータをコピーしたりすることで、情報漏洩につながる場合があります。
そのため、アクセス権限を適切に設定し、重要な情報を誰でも自由に持ち出せない仕組みを作ることが重要です。
情報漏洩の対策案
情報漏洩を完全にゼロにすることは簡単ではありません。しかし、基本的な対策を組み合わせることで、リスクを減らすことができます。
まずは個人情報を管理する側(会社側)がやるべき対策を見ていきましょう。
管理者側がやるべき対策
パスワードを適切に管理する
サービスごとに異なるパスワードを設定し、推測されにくいパスワードを使用しましょう。
可能であれば、二段階認証や多要素認証も利用します。
ソフトウェアを最新の状態にする
OSやアプリ、セキュリティソフトなどは、できるだけ最新の状態に保ちましょう。
古いソフトウェアに存在する脆弱性を放置しないことが重要です。
メールを送信する前に確認する
メールを送信するときは、宛先、CC、BCC、添付ファイルが間違いないか、本文に個人情報が含まれていないかを必ず確認しましょう。
特に重要な情報を送る場合は、送信前のダブルチェックを行う方法も効果的です。
不審なメールやリンクを開かない
身に覚えのないメールやSMSに記載されたリンクを安易にクリックしないようにしましょう。
ログインを求められた場合は、メールのリンクではなく、公式サイトからアクセスして確認するのがおすすめです。
重要な情報へのアクセスを制限する
すべての従業員がすべての情報を見られる状態にするのではなく、仕事に必要な情報だけにアクセスできるようにしましょう。
このような考え方を「アクセス権限の管理」といいます。
セキュリティを強化する
「WAF」や「VPN」など、セキュリティ強化のソフトを導入することで、攻撃を防ぐ機会を増やせます。


消費者側がやるべき対策
パスワードを使い回さない
これは非常に重要です。
例えば、
という状態だと、どこか1つのサービスからパスワードが漏れた場合、他のサービスにも不正ログインされる危険があります。
IPA(セキュリティ対策などを行う組織「独立行政法人情報処理推進機構」)も「長く、複雑で、使い回さない」パスワードを推奨しています。
多要素認証を設定する
多要素認証とは、パスワードだけでなく、スマートフォンへの認証コードや生体認証など、複数の方法を組み合わせて本人確認する仕組みです。
仮にパスワードが漏れても、それだけではログインできなくなるため、不正ログイン対策として有効です。
対応しているサービスでは、ぜひ設定したい対策です。
さらに最近は、パスワードを使わず、指紋・顔認証などを利用するパスキーにも対応するサービスが増えています。
IPAもパスキーの利用を推奨しています。
怪しいメール・SMSのリンクをクリックしない
などのメッセージが届いても、メールやSMSのリンクからログインしないことが重要です。
これはフィッシング詐欺と呼ばれる手口で、偽サイトにIDやパスワードを入力させて盗み取ります。
不安な場合は、メールのリンクではなく、公式アプリや自分で検索した公式サイトからログインして確認するのがおすすめです。
必要以上の個人情報を登録しない
これも一般消費者だからこそできる対策です。
例えば、サービスの利用に必要ないのに、
- 生年月日
- 住所
- 電話番号
- 勤務先
- 家族構成
などを求められた場合、本当に登録が必要なのか確認してみましょう。
登録する情報が少なければ、万が一そのサービスから情報が漏洩した場合でも、漏れる可能性のある情報を減らせます。
古いアカウントを放置しない
以前登録した通販サイトやサービスを、現在はまったく利用していないというケースもあります。
こうしたアカウントを放置すると、登録した個人情報やログイン情報が残ったままになる可能性があります。
もう使わないサービスなら、退会できるものは退会するのも一つの対策です。
情報漏洩が増えてきているのはなぜ?
あくまで可能性の1つですが、最近の傾向として「AI」が関係しているケースが多くあります。
AIはとても便利な存在ですが、目的を誤ると犯罪などに悪用できてしまうこともあります。
また、悪用目的でなくとも、AIに個人情報を入力しただけでも情報漏洩につながるケースも多いです。
今後、AIにも情報提供の制限や個人情報流出の対策がとられることを願います。
まとめ:対策できるところからはじめよう
情報漏洩と聞くと、ハッキングなどのサイバー攻撃をイメージする人も多いでしょう。
しかし、実際にはメールの誤送信、端末の紛失、パスワード管理の問題、設定ミス、内部不正など、さまざまな原因があります。
つまり、情報漏洩対策では「攻撃を防ぐ」だけでは十分ではありません。
という複数の対策を組み合わせることが重要です。
まずは、パスワードの使い回しをやめる、ソフトウェアを更新する、不審なメールを開かないなど、身近なところから対策を始めてみましょう。